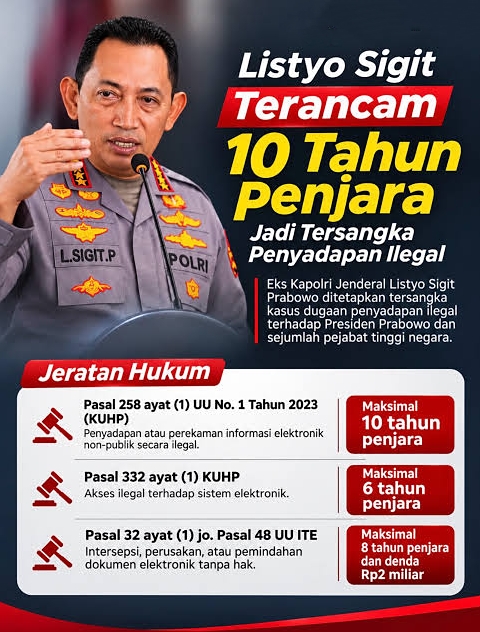


Bareskrim Polri mengungkapkan terjadinya penyadapan terhadap Presiden Prabowo Subianto, pejabat negara, politikus dan media yang dikomandoi petinggi kepolisian pada periode 2025-2026. Secara urutan waktu, hal itu berarti penyadapan berlangsung setelah laporan soal pembelian alat sadap dari Israel pada 2023 dan 2024.
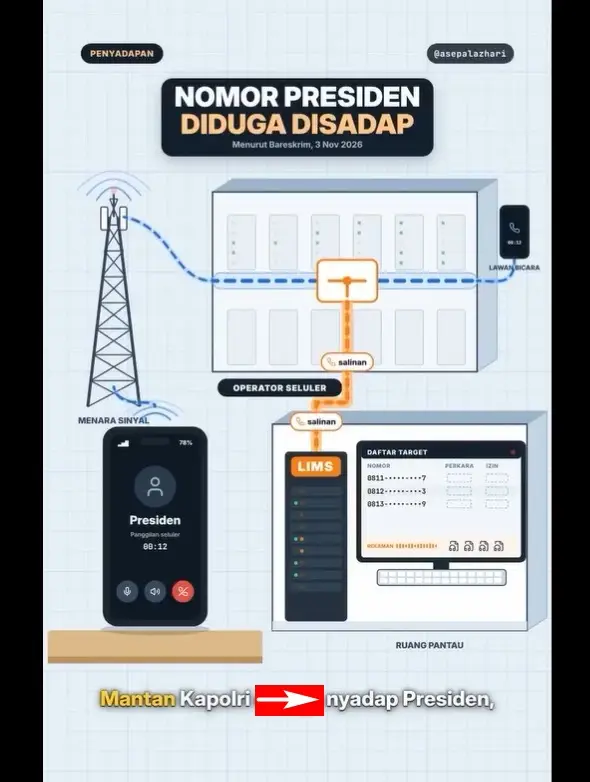
Kabareskrim Polri Irjen Asep Safruddin menjelaskan, dugaan tindak pidana tersebut berlangsung dalam rentang waktu 2025 hingga 2026. Para tersangka ia sebut memerintahkan penyadapan terhadap sejumlah nomor telepon tanpa dilengkapi surat perintah penyidikan maupun dokumen pendukung yang dipersyaratkan.
Nomor-nomor telepon tersebut dimasukkan ke dalam Second Place atau sistem Lawful Interception Management System (LIMS). Namun, proses pemasukan nomor diduga tidak melalui tahapan verifikasi sebagaimana mestinya.
Dalam praktiknya, penyidik menduga penyadapan menyasar sejumlah nomor telepon penting. Di antaranya nomor telepon Presiden Indonesia, pejabat negara, tokoh politik, serta sejumlah orang dari kalangan media dan pihak lainnya.
Sekitar Oktober 2026, salah seorang tersangka diduga memerintahkan penghapusan berkas atau data akses penyadapan yang tersimpan dalam sistem komputer. Dugaan tindak pidana tersebut terungkap setelah seorang petugas yang mengetahui adanya aktivitas penyadapan dan penghapusan data melaporkan kejadian itu kepada Inspektorat Pengawasan Umum (Itwasum) Polri pada 30 Oktober 2026.
Sebelum lansiran semalam, LSM Amnesty International melaporkan hasil investigasi bahwa Polri diduga membeli perangkat pengintai atau spyware dari perusahaan asal Israel. Direktur Eksekutif Amnesty International Indonesia Usman Hamid saat itu mengungkapkan, organisasinya menemukan indikasi kuat bahwa kepolisian dan Badan Siber dan Sandi Negara (BSSN) melakukan pembelian perangkat pengintai serta teknologi pengawasan dari luar negeri pada 2024.
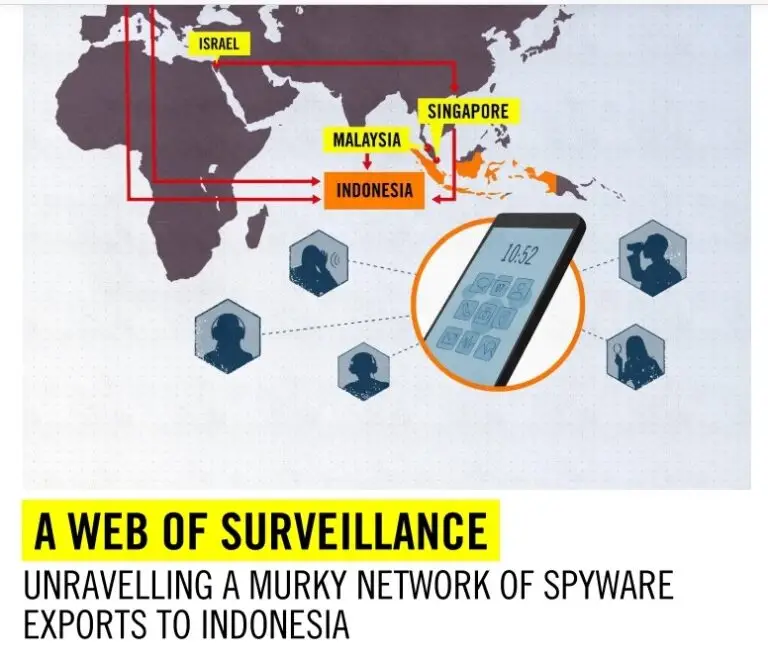
Negara asal teknologi tersebut antara lain Israel, Yunani, Singapura, dan Malaysia. Hal itu dirangkum dalam peluncuran laporan tahunan Amnesty International pada 29 April 2025. Sebelumnya, pada Mei 2024, Amnesty International menerbitkan laporan investigasi berjudul A Web of Surveillance: Unravelling a Murky Network of Spyware Exports to Indonesia.
Laporan tersebut mengungkap bukti penjualan dan penggunaan teknologi pengawasan siber invasif oleh sejumlah perusahaan dan lembaga negara Indonesia, termasuk Polri dan BSSN. Penelusuran dilakukan terhadap transaksi dan pengiriman teknologi pengawasan sepanjang 2017 hingga 2023.
Salah satu perusahaan yang menjadi sorotan adalah Wintego Systems Ltd, perusahaan teknologi pengawasan siber asal Israel. Amnesty menemukan indikasi produk pengawasan siber perusahaan tersebut dipasok kepada Polri melalui dua perusahaan perantara yang berbasis di Singapura, yakni Ataka Enterprises PTE Ltd dan ESW Systems PTE Ltd.
Ataka bahkan pernah mengidentifikasi Polri sebagai mitranya dalam sebuah tulisan yang dipublikasikan pada 9 April 2019. Perusahaan itu menyebut memasok sistem bernama Helios Android dan Tactical Web Intelligence kepada kepolisian Indonesia.
Amnesty juga menemukan catatan pengiriman produk bernama WINT SYSTEM dari ESW Systems kepada Slog Polri pada September 2019. Produk tersebut diduga merupakan perangkat pengawasan siber buatan Wintego.
Temuan lainnya berkaitan dengan perusahaan Saito Tech, yang juga dikenal sebagai Candiru. Amnesty mengidentifikasi pengiriman perangkat keras dan perangkat lunak yang diduga berkaitan dengan sistem pengintai Candiru kepada Polri melalui perusahaan Singapura, Heha PTE Ltd.
Tiga pengiriman yang tercatat pada Januari 2021 memiliki nilai gabungan sekitar 33 juta dolar AS. Berdasarkan kecocokan spesifikasi perangkat dengan dokumen penawaran komersial Candiru yang pernah bocor, Amnesty menilai dengan tingkat keyakinan tinggi bahwa sistem tersebut dipasok kepada otoritas Indonesia. Polri tercatat sebagai kemungkinan pengguna akhirnya.
Nama Pegasus turut muncul dalam persoalan ini. Spyware buatan perusahaan teknologi Israel NSO Group tersebut dikenal memiliki kemampuan menembus telepon seluler tanpa harus menunggu korban mengeklik tautan atau mengunduh aplikasi tertentu.
Pada Juni 2023, konsorsium investigasi IndonesiaLeaks bersama sejumlah media mengungkap indikasi Indonesia menjadi pelanggan Pegasus. Penelusuran berdasarkan catatan impor dan keterangan sejumlah sumber anonim menyebut Polri dan Badan Intelijen Negara (BIN) memperoleh akses terhadap perangkat tersebut.
IndonesiaLeaks juga mengungkap perusahaan Indonesia, Radika, pernah memenangkan tender pemerintah pada 2017 untuk sistem zero-click intrusion dan pada 2018 untuk sistem zero-click intrusion berbasis iOS.
Sistem zero-click memungkinkan perangkat korban disusupi tanpa memerlukan tindakan apa pun dari pemilik telepon. Kemampuan tersebut menjadi salah satu karakteristik yang pernah ditawarkan Pegasus.
Namun, dalam laporan 2024, Amnesty menyatakan belum dapat mengonfirmasi secara independen temuan IndonesiaLeaks mengenai penggunaan Pegasus oleh otoritas Indonesia.
Amnesty memang menemukan keterkaitan sejumlah perusahaan yang berafiliasi dengan NSO Group dengan pengadaan teknologi pengawasan di Indonesia. Akan tetapi, bukti teknis yang ditemukan tidak serta-merta menunjukkan bahwa perangkat yang dibeli atau digunakan merupakan Pegasus.
Salah satu persoalan paling serius dalam temuan Amnesty adalah penggunaan jaringan perusahaan perantara untuk menyamarkan asal-usul teknologi pengawasan dan pihak yang menjadi pengguna akhirnya. Sebagian besar transaksi berlangsung melalui perusahaan yang berbasis di Singapura dan Indonesia. Struktur kepemilikan perusahaan yang rumit membuat penelusuran pemilik manfaat atau beneficial owner menjadi sulit.
Situasi tersebut berpotensi menghambat pengawasan publik maupun otoritas pemerintah terhadap pengadaan teknologi yang memiliki risiko besar terhadap hak asasi manusia.
Amnesty menyebut penggunaan spyware invasif dapat mengancam hak atas privasi, kebebasan berekspresi, berkumpul secara damai, dan berserikat. Teknologi tersebut juga berpotensi menjadi instrumen intimidasi terhadap jurnalis, aktivis, pembela HAM, dan kelompok masyarakat sipil.
Dalam penelitiannya, Amnesty menemukan sejumlah domain berbahaya yang meniru situs media nasional, media lokal, hingga situs kelompok politik. Domain tersebut diduga dirancang untuk memancing target mengeklik tautan yang dapat membuka jalan bagi penyusupan spyware.
Amnesty menegaskan, penelitian tersebut tidak sampai mengidentifikasi individu-individu yang menjadi sasaran penyadapan. Organisasi itu juga tidak melakukan pemeriksaan forensik terhadap perangkat milik individu yang diduga menjadi target.
Polri telah dihubungi Amnesty untuk memberikan klarifikasi mengenai pengadaan dan penggunaan teknologi pengawasan tersebut. Namun, kepolisian menolak menjawab pertanyaan substantif yang disampaikan Amnesty dalam proses penelitian.
Patut dicatat, rangkuman ini bersifat kronologis. Kepastian soal alat sadap jenis apa yang digunakan para tersangka masih menunggu pengumuman hasil penyelidikan kepolisian.
Sumber: Republika